머스탱 판다 공격이 투자자에게 남긴 신호
머스탱 판다(Mustang Panda)의 아세안 정상회의 관련 공격 시도는 보안 기술의 이름보다 표적의 정교함을 먼저 봐야 하는 사건이다. 매일경제 증권이 Tue, 17 Nov 2026 11:41:03 +09:00에 보도한 내용에 따르면, 실제 필리핀 공직자 5명의 실명과 직함이 위장 문서에 사용됐다. 투자자 관점에서 확인되는 것은 특정 상장사의 즉각적인 수혜가 아니라 외교 문서 자체가 공격 경로로 활용됐다는 사실이다.
이번 사건은 중국계 해킹 조직이 필리핀 등 동남아시아 정부 관계자를 겨냥해 외교 공문으로 위장한 악성 파일을 유포한 사이버 공격 시도다. 머스탱 판다(Mustang Panda)가 도용한 필리핀 공직자 5명의 정보는 악성 파일의 신뢰도를 높이는 장치로 쓰였다. 공격의 성패보다 먼저 드러난 것은 사람과 문서, 실행 파일을 잇는 침투 구조다.
라오스 외교부 문서로 꾸민 공격 경로
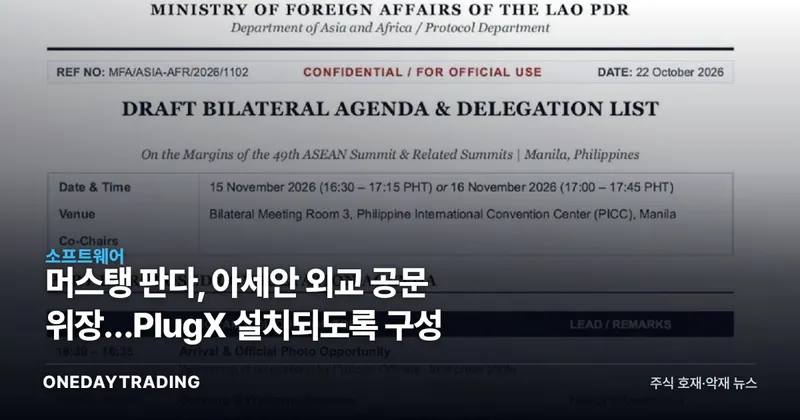
공격자는 라오스 외교부가 공식 발송한 ‘라오스-필리핀 양자 회담 의제’처럼 보이는 압축 파일을 사용했다. 외교 현안을 다루는 문서의 외형과 실제 공직자의 신원을 결합해 첨부 파일 실행을 유도하는 방식이었다. 문서의 겉모습과 내부 실행 구조를 분리해 봐야 공격의 설계가 선명해진다.
첨부 파일을 실행하면 DLL 사이드 로딩 기법이 작동하고 플러그엑스(PlugX) 악성코드가 설치되도록 구성됐다. DLL 사이드 로딩은 이번 공격에서 PlugX 설치 단계로 이어지도록 사용된 기법이다. 즉 문서 내용을 읽는 행위가 아니라 첨부 파일을 실행하는 순간이 기술적 분기점이었다.
드림 리서치 랩스가 포착한 단서
이스라엘 사이버 보안 기업 드림(Dream) 산하 드림 리서치 랩스는 자율 사이버 연구 플랫폼 ‘히어로(Hero)’를 통해 해킹 시도를 탐지했다. 이후 필리핀 국가 침해사고대응팀(CERT)에 위협 정보를 공유했고, 필리핀 당국은 보안 권고문을 발표했다. 탐지에서 정보 공유와 권고문 발표로 대응이 이어진 셈이다.
악성 문서 본문에는 필리핀이 표적으로 적혀 있었지만 메타데이터에는 ‘브루나이’라는 국가명이 남아 있었다. 이 단서는 공격 파일의 본문만 확인해서는 표적 범위를 온전히 판단하기 어렵다는 점을 보여준다. 파일 내용과 메타데이터를 함께 살펴야 하는 이유가 여기에 있다.
상장사 영향보다 먼저 확인할 한계
- 직접 관련 종목: FACT_SHEET에는 이번 사건과 직접 연결된 상장사가 제시되지 않았다. 특정 국내 보안 기업을 수혜주로 묶거나 매출 증가를 예상할 근거도 없다.
- 피해 규모: 실제 시스템 침해와 기밀 정보 유출 여부는 확인되지 않았다. 영향을 받은 정부 관계자 또는 기관의 수도 자료에 없다.
- 배후 판단: 머스탱 판다는 중국계 해킹 조직으로 제시됐지만 중국 정부가 공격을 지시하거나 지원했는지는 밝혀지지 않았다.
- 시점: 공격이 시작된 정확한 날짜는 확인되지 않았다. 따라서 공격 지속 기간이나 확산 속도를 산출할 수 없다.
한국 투자자가 구분해야 할 것
지금 확인되는 것과 아직 아닌 것을 나누면 판단이 간결해진다. 확인된 범위는 악성 파일 유포, DLL 사이드 로딩 사용, PlugX 설치 구성, 드림(Dream)의 탐지와 필리핀 국가 침해사고대응팀(CERT)의 대응이다. 실제 침해나 유출이 확인되지 않은 상태에서 피해액과 기업 실적 영향을 계산하는 것은 근거를 앞선다.
드림 리서치 랩스 관계자는 “머스탱 판다의 타깃이 동남아를 넘어 한국 등 아시아 전역의 주요 협력국으로 확대될 위험이 크다”고 밝혔다. 이는 위험에 관한 경고이며 한국 기관을 겨냥한 공격이 확인됐다는 뜻은 아니다. 같은 유형의 악성 파일 유포가 이어지면 경계 범위는 넓어지지만, 투자 판단은 구체적인 피해와 기업 연관성이 확인된 뒤에야 달라진다.
다음에 확인할 대응 지표
- 실제 침해 여부: 악성 파일 실행이 시스템 장악으로 이어졌는지 확인해야 한다. 공격 시도와 침해 성공은 같은 결과가 아니다.
- 정보 유출 여부: 기밀 정보가 외부로 유출됐다는 확인이 나오는지가 사건의 심각도를 가르는 기준이다.
- 표적 범위: 필리핀 외 정부 관계자나 기관이 영향을 받았는지 살펴야 한다. 메타데이터의 ‘브루나이’ 표기만으로 피해를 단정할 수는 없다.
- 후속 대응: 필리핀 당국의 보안 권고문 이후 추가 위협 정보가 공개되는지 확인할 필요가 있다.
공격 확산과 조기 차단이 갈리는 조건
낙관적인 경로는 드림이 공유한 위협 정보와 필리핀 당국의 보안 권고가 후속 실행을 막는 경우다. 이때 사건은 탐지된 공격 시도와 대응의 범위에 머문다. 반대로 동일한 형태의 악성 파일 유포가 확대하면 다른 정부 관계자와 기관의 노출 여부가 새로운 변수로 떠오른다.
판단을 바꾸는 지점은 명확하다. 실제 시스템 침해, 기밀 정보 유출, 추가 표적이 확인되면 이번 사건의 무게는 달라진다. 그 전까지 특정 종목의 수혜나 피해를 가격에 연결하기보다 공격의 기술 경로와 후속 당국 발표를 분리해 추적하는 편이 타당하다.
📊 분석 데이터
시장 심리 중립
분류 근거 사이버 공격 시도와 대응은 확인됐지만 실제 침해·정보 유출 여부와 직접 영향을 받는 상장사가 확인되지 않아 주가 방향을 특정할 근거가 없다.
본 글은 원문 뉴스를 바탕으로 자동 요약·분석된 콘텐츠입니다. 원문 보기 (매일경제 증권)